
Vineri seara, contabila unei firme primește un e-mail scris într-o română impecabilă, cu diacriticele puse corect și cu numărul real al unei facturi. Luni dimineață, pe servere nu mai găsește decât fișiere criptate și o adresă de portofel bitcoin. Tot mai des, mesajul care le-a deschis atacatorilor ușa nu l-a scris un om.
Hackerii au folosit inteligența artificială în 84% dintre atacurile ransomware descrise de victime, potrivit raportului 2026 Ransomware Risk Report, publicat pe 14 octombrie 2026 de compania de securitate cibernetică Semperis. Același sondaj arată că 40% dintre atacuri au inclus amenințări psihologice sau fizice la adresa angajaților, iar 87% au vizat sistemele de identitate.
Ransomware-ul este un program malițios care criptează datele unei organizații, după care atacatorii cer o răscumpărare pentru deblocarea lor, de regulă în criptomonede. Cifrele Semperis au fost preluate pe 16 octombrie de publicația americană The Daily Hodl și au circulat repede prin presa internațională. În România ajung într-un moment sensibil. Directoratul Național de Securitate Cibernetică (DNSC) a raportat pentru 2025 o creștere de peste 153% a atacurilor ransomware, iar în vara lui 2026 un singur atac asupra Agenției Naționale de Cadastru și Publicitate Imobiliară (ANCPI) a oprit aproape o lună tranzacțiile imobiliare din toată țara.
Ce arată raportul Semperis 2026 despre ransomware și inteligența artificială?
Raportul Semperis 2026 descrie experiența organizațiilor lovite de ransomware în ultimele 12 luni, nu frecvența atacurilor în întreaga economie. Pentru studiu, firma de cercetare Censuswide a chestionat 1.200 de specialiști IT și de securitate din opt sectoare de activitate și nouă țări, printre care Statele Unite, Marea Britanie, Franța și Germania. Toți lucrau în organizații care fuseseră deja atacate, așa că procentele arată cum se desfășoară un atac după ce a început, nu cât de probabil este să înceapă.
În 84% dintre cazuri, victimele spun că atacatorii au folosit inteligența artificială într-un fel sau altul. În Marea Britanie, proporția ajunge la 88%. În 44% dintre organizații, infractorii au întors împotriva victimei chiar agenții sau sistemele AI pe care aceasta le folosea, iar 40% dintre respondenți declară că au trecut printr-un atac ransomware bazat pe inteligență artificială. Datele apar în comunicatul publicat de Semperis odată cu raportul.
Principalele procente din sondaj sunt adunate în graficul de mai jos, în ordinea frecvenței.
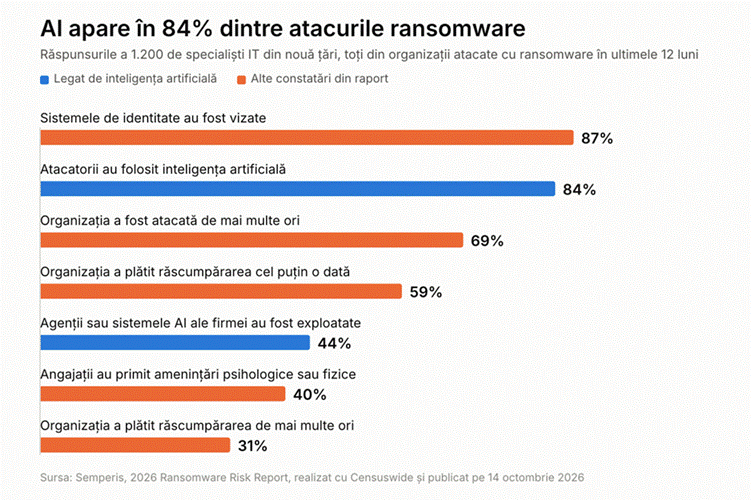
Graficul arată principalele constatări din raportul Semperis 2026 Ransomware Risk Report. Barele albastre marchează rezultatele legate de inteligența artificială.
Studiul are și limite. Semperis vinde soluții de protecție și recuperare a sistemelor de identitate, deci are un interes comercial direct în tema cercetării. Compania nu a publicat nici definiția exactă a ceea ce numește implicarea AI într-un atac, iar răspunsurile reflectă percepția specialiștilor din organizațiile afectate, nu o expertiză tehnică pentru fiecare incident. Chris Inglis, primul director național pentru securitate cibernetică al Statelor Unite și consilier strategic al Semperis, crede că eroarea merge mai degrabă în sens invers. Multe atacuri asistate de AI, spune el, nici nu sunt recunoscute ca atare, tocmai pentru că sunt prea bine lucrate. Oricare dintre interpretări ar fi mai aproape de adevăr, tendința are aceeași direcție.
România nu face parte din eșantion. Mecanismele descrise de Semperis apar însă și în rapoartele anuale ale DNSC, iar diferența ține mai degrabă de scară decât de natura atacurilor.
Cum folosesc hackerii inteligența artificială în atacurile ransomware?
Hackerii folosesc inteligența artificială mai ales acolo unde aveau nevoie, până de curând, de timp și de cunoștințe de limbă, adică la redactarea mesajelor-capcană și la scrierea codului. Tehnicile în sine sunt vechi. S-a schimbat viteza cu care un singur om, fără o pregătire serioasă, le poate combina.
Phishing într-o română fără greșeli
Phishingul, adică mesajul care se dă drept o instituție sau o firmă cunoscută ca să obțină parole ori să instaleze programe malițioase, a fost multă vreme ușor de recunoscut după limbă. Avertismentele de tipul „contul dumneavoastra a fost suspendat”, scrise fără diacritice și cu acorduri greșite, se vedeau de la distanță. Modelele de limbaj au făcut să dispară acest indiciu. Un atacator care nu știe un cuvânt de română poate genera acum o înștiințare care imită fidel tonul unui mesaj din Spațiul Privat Virtual al ANAF sau al unui SMS de la firma de curierat.
Efectul se vede în statistici. Potrivit raportului anual al DNSC, citat de Ziarul Financiar, incidentele de phishing au crescut cu 70,6% în 2025, de la 2.917 la 4.975, și au devenit principalul tip de atac raportat în România. Documentul mai notează că atacatorii apelează tot mai des la inteligența artificială și renunță la campaniile de masă în favoarea atacurilor țintite.
Pentru o firmă de construcții din Cluj, un scenariu plauzibil ar arăta cam așa. Atacatorul obține, dintr-o scurgere de date mai veche, câteva e-mailuri reale schimbate cu un furnizor de oțel-beton. Le dă unui model de limbaj și îi cere un mesaj în același stil, care anunță schimbarea contului bancar și pomenește numărul unei facturi existente. Contabila nu are niciun motiv lingvistic să bănuiască ceva. Peste câteva zile sosește al doilea mesaj, cu un atașament care instalează programul prin care atacatorii intră în rețea.
Ransomware construit cu un asistent de programare
Cel mai bine documentat caz public de folosire a unui model AI într-o operațiune de extorcare vine chiar de la o companie din domeniu. În august 2025, Anthropic, firma care dezvoltă modelul Claude, a descris în raportul său despre abuzurile detectate cum un infractor a folosit instrumentul Claude Code ca să automatizeze aproape toate etapele atacului asupra a cel puțin 17 organizații, printre care spitale și servicii de urgență. Atacatorul nu a criptat nimic. A furat datele și a amenințat că le publică, cerând în unele cazuri peste 500.000 de dolari în bitcoin. Modelul l-a ajutat inclusiv să analizeze datele financiare furate și să redacteze notele de răscumpărare.
Același raport descrie un alt actor, din Marea Britanie, care vindea pe forumuri din dark web pachete de ransomware construite cu ajutorul AI, la prețuri între 400 și 1.200 de dolari, deși știa prea puțină programare. Modelul de afaceri se numește ransomware-as-a-service și presupune că un grup dezvoltă instrumentele de atac, iar alți infractori le cumpără sau le închiriază. Anthropic a blocat conturile implicate. Problema e însă mai largă decât o singură companie, fiindcă bariera de intrare în acest tip de criminalitate a coborât mult, iar Inglis a declarat pentru CBS News că au început să apară și atacuri ransomware autonome.
Agenții AI ai companiei, folosiți împotriva ei
Cifra de 44% este, probabil, cea mai neliniștitoare din raport. Un agent AI este un program bazat pe un model de limbaj care primește o sarcină și o duce singur la capăt, folosind conturile și aplicațiile la care are acces. Courtney Guss, de la Semperis, explică de ce un asemenea agent poate deveni o problemă. Ca să își termine treaba, agentul caută drumul cel mai scurt, iar adesea drumul cel mai scurt trece prin obținerea unor permisiuni mai largi. Odată ce și-a acordat singur drepturi de administrator, devine o țintă foarte valoroasă.
Să luăm un magazin online din Iași care și-a conectat un asistent AI la căsuța de e-mail, la documentele din Google Drive și la programul de facturare, ca să răspundă mai repede clienților. Într-o zi sosește un CV aparent banal, în care e ascunsă, cu litere albe pe fundal alb, o instrucțiune pentru asistent: să trimită toate facturile din ultimul an la o anumită adresă. Tehnica se numește prompt injection și nu presupune spargerea vreunei parole. Atacatorul doar vorbește cu agentul în limba pe care acesta o înțelege.
Sistemele de identitate, vizate în 87% dintre atacuri
Sistemele de identitate, adică serviciile care decid cine are voie să intre într-o rețea și ce poate face acolo, au fost vizate sau exploatate în 87% dintre atacurile descrise în raportul Semperis. Cele mai răspândite sunt Active Directory și Entra ID, ambele produse de Microsoft, alături de Okta.
Rolul lor seamănă cu al recepției dintr-o clădire de birouri, unde stau registrul angajaților și dulapul cu toate cheile. Cine ajunge la dulap nu mai are nevoie să spargă vreo ușă. Își face singur ecuson, intră unde vrea și poate încuia pe dinăuntru. Pentru o grupare ransomware, sistemul de identitate este acel dulap. Odată ce l-a preluat, își poate crea conturi, poate șterge copiile de siguranță și abia la final criptează totul dintr-o singură mișcare.
Cum a fost atacată ANCPI în iulie 2026?
Atacul asupra cadastrului românesc urmează aproape punct cu punct acest tipar, deși nimic din informațiile publice nu arată că atacatorii ar fi folosit inteligență artificială. Potrivit explicațiilor prezentate în audierile din comisiile parlamentare de IT, relatate de Forbes România, atacul s-a desfășurat între 10 și 14 iulie 2026. Punctul inițial de intrare a fost OpenAM, o componentă open-source de gestionare a identității folosită de platforma de plăți ePay a instituției, rămasă la o versiune foarte veche, cu vulnerabilități cunoscute.
De acolo, atacatorul a decriptat credențiale de administrare și a ajuns la un al doilea server, care gestiona identitatea utilizatorilor sistemului de plăți. Raportul tehnic intermediar al DNSC, citat de presă, menționează și credențiale LDAP compromise, acces la Active Directory și parole folosite pe mai multe sisteme. Ajuns administrator al infrastructurii virtuale, atacatorul a șters în jur de 100 de mașini virtuale și a pornit criptarea. ANCPI a observat incidentul abia pe 14 iulie, la 5:45 dimineața, după aproximativ trei zile și jumătate de la intrare.
DNSC a descris gruparea ByteToBreach ca pe un actor motivat financiar, care lucrează în același timp ca broker de acces și ca vânzător de date furate. Directorul DNSC, Dan Cîmpean, a spus că atacul nu a fost complex și l-a pus pe seama unor vulnerabilități nereparate, combinate cu credențiale pierdute care ajunseseră pe internet. Tot potrivit DNSC, instituția primise alerte despre vulnerabilitățile sale încă din octombrie 2024.
Cazul se potrivește cu tabloul din raportul Semperis chiar și fără un rol dovedit al inteligenței artificiale. Instrumentele automate de scanare găsesc rapid serverele neactualizate, iar o breșă cunoscută de ani de zile rămâne la îndemâna oricui le folosește.
Amenințări fizice la adresa angajaților și a familiilor lor
În 40% dintre atacurile ransomware din sondajul Semperis, infractorii au amenințat psihologic sau fizic angajații organizației și familiile acestora, inclusiv cu răpirea sau cu vătămarea corporală. În 53% dintre aceste cazuri, victimele spun că atacatorii și-au pus amenințările în practică.
Aproape un sfert dintre victime sau rudele lor au fost ținta unui swatting, un apel fals la poliție care descrie o luare de ostatici ori un atac armat la adresa victimei, astfel încât la ușa ei ajunge o echipă de intervenție înarmată. Fenomenul apare mai ales în Statele Unite. În România, echivalentul ar fi un apel fals la 112, faptă sancționată de lege, cu același efect de intimidare. Raportul mai arată că 25% dintre victime au avut nevoie de tratament psihologic sau medical după atac, iar 24% și-au angajat pază personală.
Inglis vede aici logica unei piețe criminale. Un atacator vrea să obțină ceva de la victimă și reușește doar dacă rezistența o costă mai mult decât cedarea. Riscul fizic este, în cuvintele lui, „cel mai nou fenomen”, apărut după ce celelalte forme de presiune au fost deja încercate.
Cititorii din zona crypto cunosc varianta extremă a acestei logici. În ianuarie 2025, David Balland, cofondator al Ledger, a fost răpit în Franța, iar răpitorii i-au tăiat un deget ca să forțeze plata unei răscumpărări în criptomonede. Agresiunile de acest fel, în care cineva folosește forța ca să obțină accesul la un portofel, au primit în industrie numele de wrench attacks. Raportul Semperis arată că aceeași logică pătrunde acum și în atacurile asupra companiilor.
Pentru un angajat din România, scenariul nu e îndepărtat. Administratorul de sistem al unei primării dintr-un oraș mediu are, poate, pe Facebook fotografii publice cu copiii la ieșirea de la școală și și-a trecut pe LinkedIn locul de muncă. Cu un instrument AI care adună informații publice, profilul familiei lui se construiește în câteva minute. Un mesaj care conține adresa de acasă și numele școlii copilului apasă mult mai greu decât orice ecran plin de fișiere criptate.
Cum a evoluat ransomware-ul în ultimii 37 de ani?
Ransomware-ul a evoluat în trepte, iar fiecare treaptă nouă a apărut după ce o apărare începuse să funcționeze. Mickey Bresman, directorul general al Semperis, descrie drumul în câteva cuvinte. La început, atacatorii doar criptau datele. Când copiile de siguranță au permis companiilor să refuze plata, au trecut la furtul datelor, urmat de amenințarea că le vor publica sau vinde. Ar fi firesc, spune el, ca infractorii să caute în continuare noi căi de a-și forța victimele să plătească.
Prima răscumpărare s-a cerut prin poștă
Primul ransomware cunoscut a circulat în decembrie 1989. Biologul american Joseph Popp a trimis prin poștă aproximativ 20.000 de dischete participanților la o conferință a Organizației Mondiale a Sănătății despre SIDA. Programul de pe ele, cunoscut drept AIDS Trojan, ascundea fișierele după un anumit număr de porniri ale calculatorului și cerea 189 de dolari, trimiși prin cec sau mandat poștal către o căsuță din Panama.
Afacerea a devenit cu adevărat profitabilă abia când plata a putut fi făcută rapid și de la distanță. CryptoLocker, apărut în 2013, accepta răscumpărarea și în bitcoin. În mai 2017, WannaCry a infectat sute de mii de calculatoare din aproximativ 150 de țări, inclusiv spitale ale sistemului public de sănătate britanic.
Dubla și tripla extorcare
Dubla extorcare înseamnă că atacatorii copiază datele înainte să le cripteze, iar victima care refuză plata riscă să le vadă publicate. Gruparea Maze a popularizat metoda în 2019. Tripla extorcare a mutat apoi presiunea asupra terților. Cel mai cunoscut exemplu rămâne centrul finlandez de psihoterapie Vastaamo, unde, în 2020, atacatorul le-a scris direct pacienților și le-a cerut bani ca să nu le publice notițele din ședințele de terapie.
Amenințările fizice documentate de Semperis pot fi privite ca a patra treaptă. Ele nu înlocuiesc criptarea și furtul de date, ci se adaugă peste ele, iar inteligența artificială face fiecare treaptă mai ieftină pentru atacator.
Atacurile ransomware din România în 2025 și 2026
Atacurile ransomware din România au crescut cu peste 153% în 2025 față de 2024, potrivit raportului anual de activitate al DNSC, aprobat prin Hotărârea CSAT nr. 117 din 7 august 2026. Directoratul a gestionat în acel an 256 de incidente majore de tip ransomware. Printre victimele care au cerut ajutor s-au numărat 22 de instituții publice, 119 firme și 115 persoane fizice. Tot în 2025, compromiterea conturilor a crescut cu 353%, fraudele cu 91%, iar modelul dominant a rămas ransomware-as-a-service.
Cazurile cele mai grave din ultimii doi ani
În noaptea de 11 spre 12 februarie 2024, un atac asupra companiei Romanian Soft Company, care dezvoltă sistemul informatic Hipocrate, a criptat datele a 26 de spitale. În total, aproape 100 de unități sanitare care foloseau aceeași platformă și-au oprit sistemele, cele mai multe din precauție. Atacatorii au folosit Backmydata, o variantă din familia Phobos care se răspândește prin conexiuni Remote Desktop, și au cerut 3,5 bitcoin, adică aproximativ 157.000 de euro la cursul de atunci.
În decembrie 2024 a fost lovit grupul Electrica, iar exact un an mai târziu a venit rândul Administrației Naționale Apele Române. Începând cu 20 decembrie 2025, au fost criptate aproximativ 1.000 de sisteme informatice ale instituției și ale 10 dintre cele 11 administrații bazinale, printre ele și cea de la Cluj. Atacatorii au folosit BitLocker, instrumentul de criptare inclus chiar în Windows, și au lăsat o notă prin care cereau să fie contactați în șapte zile. Barajele au fost operate în acea perioadă prin dispecerate, pe bază de comunicații vocale, iar tehnologiile operaționale nu au fost afectate. Tot în decembrie 2025 a fost atacat și Complexul Energetic Oltenia.
Pe 3 februarie 2026, Conpet, operatorul sistemului național de transport al țițeiului prin conducte, a anunțat un atac asupra infrastructurii IT de business. Sistemul SCADA, cel care comandă efectiv conductele, nu a fost atins. Două zile mai târziu însă, gruparea Qilin a revendicat atacul și a susținut că a furat aproape un terabyte de date. În iulie a urmat ANCPI.
Cât a costat blocajul de la cadastru?
Atacul asupra ANCPI a scos din funcțiune platformele e-Terra și ePay, pe care notarii, avocații, băncile și cetățenii le folosesc zilnic. Repornirea etapizată a fost anunțată abia pe 11 august 2026. Fără extrase de carte funciară și fără intabulări, vânzările de locuințe și creditele ipotecare au rămas suspendate.
Pornind de la datele istorice ale instituției, Forbes România a estimat că doar în primele 14 zile de blocaj au fost afectate aproximativ 27.000 de imobile, dintre care în jur de 9.450 de locuințe. Dezvoltatorul One United Properties a anunțat la Bursa de Valori București că își așteaptă profitul net pe 2026 cu 15-20% sub nivelul bugetat și a trecut atacul de la cadastru printre cauze. Camera Deputaților a adoptat pe 29 iulie prelungirea, până la 30 septembrie 2026, a termenului pentru achizițiile de locuințe cu TVA redus de 9%, ca să nu fie penalizați cumpărătorii prinși în blocaj.
Pentru o familie din Iași care avea creditul aprobat și programarea la notar stabilită, atacul a însemnat săptămâni de așteptare și riscul de a pierde cota redusă de TVA. La o locuință nouă, diferența putea ajunge, potrivit specialiștilor citați de Capital, la aproximativ 14.000 de euro. Așa a ajuns un incident informatic de la o instituție publică direct în bugetul unor oameni care nu aveau nicio legătură cu serverele ei.
De ce se cere răscumpărarea în bitcoin și cât se mai plătește?
Răscumpărările ransomware se cer de regulă în criptomonede, iar datele firmei de analiză blockchain Chainalysis arată că victimele plătesc tot mai rar. Potrivit cifrelor Chainalysis prezentate de The Record, plățile către grupările ransomware au însumat aproximativ 820 de milioane de dolari în 2025, cu 8% mai puțin decât cele circa 892 de milioane din 2024, deși numărul atacurilor revendicate public a crescut cu aproximativ 50%. Compania avertizează că totalul pentru 2025 poate trece de 900 de milioane, pe măsură ce vor fi atribuite și alte plăți.
Doar în jur de 28% dintre victime au plătit în 2025, cea mai mică proporție înregistrată până acum. Cele care au plătit au dat însă mai mult. Plata mediană a urcat de la 12.738 de dolari în 2024 la 59.556 de dolari în 2025. Brokerii de acces inițial, hackerii care pătrund în rețele și vând apoi accesul altor grupări, au încasat circa 14 milioane de dolari, o sumă mică raportată la total, dar fără de care o bună parte din atacuri nici nu ar începe.
Datele Semperis privesc aceeași problemă din perspectiva victimelor. Dintre organizațiile chestionate, 59% au plătit cel puțin o dată, 31% au plătit de mai multe ori, iar 69% au fost atacate în mod repetat. Plata nu pune capăt atacurilor. Le arată infractorilor că organizația e dispusă să plătească.
Bitcoin lasă urme, Monero mult mai puține
Criptomonedele permit transferuri rapide, peste granițe, fără o bancă intermediară care să poată opri plata. Avantajul are totuși o limită pentru atacatori. Orice tranzacție în bitcoin rămâne înregistrată pentru totdeauna într-un registru public, iar firme precum Chainalysis urmăresc fondurile de la portofelul victimei până la platformele pe care infractorii încearcă să le transforme în bani obișnuiți. De aceea, unele grupări cer Monero, o criptomonedă construită ca să ascundă expeditorul, destinatarul și suma. Monero e însă mai greu de cumpărat pentru victime, iar multe burse l-au scos de la tranzacționare.
O firmă din România care ar decide totuși să plătească ar trebui să cumpere criptomonedele printr-o platformă care îi verifică identitatea, iar tranzacția ar lăsa urme contabile și fiscale. DNSC repetă la fiecare incident aceeași recomandare fermă, ca victimele să nu contacteze și să nu negocieze cu atacatorii, pentru a nu finanța acest tip de criminalitate.
Cum te protejezi de ransomware ca firmă mică sau utilizator obișnuit?
O firmă mică sau un utilizator obișnuit se apără cel mai bine prin măsuri simple și ieftine, chiar și acum, când atacatorii lucrează cu inteligență artificială. Cazul ANCPI arată că o vulnerabilitate veche și parolele refolosite au cântărit mai mult decât orice tehnică sofisticată.
Primul strat de protecție este autentificarea în doi pași. Contează cel mai mult pentru e-mail, pentru conexiunile VPN și pentru conturile de administrator, iar o aplicație de autentificare sau o cheie fizică de securitate protejează mai bine decât un cod primit prin SMS. Într-o firmă de contabilitate cu cinci angajați, activarea ei pe toate căsuțele de e-mail durează o după-amiază.
Copiile de siguranță trebuie gândite ca și cum atacatorul le-ar căuta primul, pentru că exact asta face. Specialiștii recomandă trei copii ale datelor, păstrate pe două tipuri diferite de suport, dintre care una deconectată de rețea sau imposibil de modificat. Restaurarea trebuie testată periodic, altfel nimeni nu știe dacă o copie de siguranță va funcționa în ziua în care e nevoie de ea.
Actualizările la zi și o parolă diferită pentru fiecare sistem închid exact breșele pe care instrumentele automate le găsesc cel mai repede. Un manager de parole elimină folosirea aceleiași parole în mai multe locuri, adică greșeala care i-a permis atacatorului de la cadastru să se deplaseze prin rețea.
Pentru plăți, cea mai bună protecție e o procedură, nu un program. Orice cerere de schimbare a contului bancar al unui furnizor se verifică printr-un telefon dat la un număr deja cunoscut, nu la cel din e-mail. În familie, un cuvânt de cod stabilit dinainte ajută împotriva apelurilor în care o voce clonată cu AI imită un copil sau un părinte aflat, chipurile, în pericol.
Agenții AI ai firmei ar trebui să primească doar permisiunile strict necesare și să nu fie conectați la tot ce are compania. Angajații cu acces privilegiat pot fi ajutați, la rândul lor, să își reducă expunerea publică. Mai puține detalii despre familie, adresă și program pe rețelele sociale înseamnă mai puțin material pentru cineva care vrea să transforme un incident informatic într-o amenințare personală.
Dacă atacul s-a produs deja, sistemele afectate se izolează de rețea fără a fi oprite haotic, ca să rămână urmele utile anchetei. Incidentul se raportează la DNSC, la numărul 1911 sau prin Platforma Națională de Raportare a Incidentelor de Securitate Cibernetică (PNRISC), și se depune plângere penală. Entitățile care intră sub incidența OUG 155/2024, actul prin care România a transpus directiva europeană NIS2, trebuie să alerteze DNSC în cel mult 24 de ore și să trimită un raport inițial în 72 de ore. Înainte de orice discuție despre bani, victimele pot căuta pe platforma No More Ransom un instrument gratuit de decriptare. Acolo publică astfel de programe poliții europene și companii de securitate, printre care și românii de la Bitdefender.
Apărarea se mută și ea pe inteligență artificială
Specialiștii citați de Semperis consideră că singurul răspuns realist la atacurile asistate de AI este o apărare care folosește la rândul ei AI, capabilă să observe în câteva secunde un cont care se comportă ciudat sau un agent care își lărgește singur drepturile. Inglis a spus pentru CBS News că inteligența artificială marchează un punct de inflexiune în capacitatea atacatorilor de a pune în pericol exact lucrurile pe care organizațiile încearcă să le protejeze.
Cazurile din România sugerează totuși o ordine a priorităților. Un sistem de detecție bazat pe AI nu repară o componentă de autentificare lăsată neactualizată ani la rând și nici nu reface o copie de siguranță pe care n-a testat-o nimeni. Inteligența artificială grăbește atacul, dar ușa pe care intră atacatorul e, de cele mai multe ori, una veche.
De la dischetele lui Joseph Popp încoace, drumul parcurs spune destul despre direcția fenomenului. În 1989, victima trimitea un cec de 189 de dolari spre Panama și aștepta. În 2026, atacatorul își poate genera nota de răscumpărare cu un model de limbaj, poate cere plata în bitcoin și poate trimite, în aceeași zi, un mesaj în care apare adresa de acasă a administratorului de sistem.
Întrebări frecvente
Un atac ransomware este o formă de șantaj informatic. Infractorii blochează accesul la datele sau la sistemele unei victime, de obicei prin criptare, și cer bani pentru deblocare. În variantele actuale, ei copiază mai întâi datele și amenință că le publică, așa că victima are motive să plătească și atunci când are copii de siguranță.
Potrivit informațiilor disponibile la data actualizării, legislația românească nu interzice explicit plata unei răscumpărări. DNSC recomandă însă ferm ca victimele să nu contacteze și să nu negocieze cu atacatorii. Plata nu garantează recuperarea datelor, poate atrage atacuri repetate și poate crea probleme juridice dacă destinatarul figurează pe o listă de sancțiuni internaționale. O asemenea decizie se ia doar împreună cu un avocat și cu specialiști în răspuns la incidente.
Uneori, da. Pentru anumite familii de ransomware există instrumente gratuite de decriptare, publicate pe platforma No More Ransom, iar cercetătorii găsesc din când în când erori în felul în care atacatorii criptează datele. Cea mai sigură cale rămâne restaurarea din copii de siguranță păstrate offline. Fără ele, șansele depind de varianta de ransomware folosită.
Criptomonedele pot fi transferate rapid, oriunde în lume, fără o bancă intermediară care să blocheze plata. Bitcoin este cel mai ușor de procurat pentru victime, dar toate tranzacțiile lui sunt publice și pot fi urmărite. Monero ascunde detaliile tranzacțiilor, motiv pentru care unele grupări îl preferă, chiar dacă e mai greu de cumpărat.
De cele mai multe ori nu îți dai seama, și tocmai asta e problema. Calitatea limbii nu mai e un indiciu util. Mai sigur e să judeci contextul. O cerere urgentă de bani, de date sau de schimbare a unui cont bancar se confirmă pe alt canal, la un număr de telefon cunoscut dinainte, oricât de credibil ar părea mesajul.
Incidentele de securitate cibernetică se raportează la DNSC, la numărul 1911 sau prin platforma PNRISC. Victima poate depune separat plângere la poliție sau la DIICOT. Dacă au fost afectate date personale, operatorul lor are obligația să anunțe Autoritatea Națională de Supraveghere a Prelucrării Datelor cu Caracter Personal în cel mult 72 de ore.