
E-mailul arată ca un avertisment trimis de producătorul portofelului tău. Poartă semnătura „The Ledger Team”, are un buton mare pe care scrie „Update Now” și te anunță că dispozitivul ar putea fi expus unui spyware, ca în „incidentele recente din Malaezia”. După o săptămână în care s-a vorbit peste tot despre portofele Ledger golite de zeci de milioane de dolari, grija pare chiar firească.
Falsa actualizare de firmware Ledger este o campanie de phishing semnalată pe 16 octombrie 2026 de firma de securitate SlowMist. E-mailul folosește ca pretext furtul de peste 86 de milioane de dolari, trimite utilizatorul pe o pagină care imită verificarea de autenticitate Ledger și îi cere apoi cele 24 de cuvinte de recuperare. Ledger nu trimite astfel de e-mailuri.
Ce conține e-mailul care imită Ledger?
E-mailul care imită Ledger promite o actualizare de firmware care ar proteja dispozitivul de un spyware și îi cere destinatarului să-și conecteze portofelul hardware printr-un link. Firma de securitate blockchain SlowMist a publicat pe 16 octombrie capturi din mesaj și din paginile spre care trimite, iar publicația Protos a relatat cazul în aceeași seară.
Un portofel hardware este un dispozitiv cam de mărimea unui stick USB, care păstrează cheile criptomonedelor separat de calculator sau de telefon. Diferențele dintre tipurile de portofele sunt detaliate în materialul despre ce este un portofel crypto și cum funcționează.
Nimic din textul e-mailului nu sare în ochi. Nu are greșeli grosolane, nu promite câștiguri, nu cere bani. Tonul e cel al unui departament de securitate care își avertizează clienții din timp. Potrivit capturilor analizate de publicația franceză Journal du Coin, mesajul enumeră și modelele care ar fi în pericol, adică Nano S Plus, Nano X, Flex, Stax și Nano Gen5. E practic toată gama vândută în ultimii ani, așa că aproape oricine are un Ledger în sertar își găsește modelul pe listă.
Pagina care copiază verificarea de autenticitate
Butonul „Update Now” deschide un site care reproduce pașii unei actualizări reale. Primul ecran imită Genuine Check, verificarea prin care aplicația oficială confirmă că dispozitivul nu a fost modificat. Urmează alegerea modelului dintr-o listă, câteva ecrane care dau impresia unui proces tehnic serios și, la capăt, un formular în care ți se cer cele 24 de cuvinte ale frazei de recuperare.
Fraza de recuperare, numită în engleză seed phrase, este lista de cuvinte generată la prima configurare a portofelului și funcționează ca o cheie universală. Cine o cunoaște poate reface portofelul pe orice alt dispozitiv și poate muta fondurile fără aparatul tău, fără codul PIN și fără vreo confirmare din partea ta.
SlowMist nu a făcut publice domeniile paginilor false și nici nu a spus cum au ajuns adresele destinatarilor la atacatori. Sfatul firmei e scurt. Un dispozitiv Ledger nu se actualizează dintr-un link primit pe e-mail, iar fraza de recuperare nu se introduce nicăieri.
De ce campania nu apărea pe lista oficială Ledger?
În ziua în care SlowMist a dat alarma, campania nu figura pe pagina în care Ledger ține evidența tentativelor de phishing active, unde erau descrise în continuare escrocheriile legate de scurgerile mai vechi de date. Pagina conține totuși fraza care dezamorsează toată schema. Ledger trimite din când în când e-mailuri de marketing, dar nu trimite mesaje prin care să ceară actualizarea firmware-ului sau activarea autentificării în doi pași.
Decalajul se explică ușor. O listă de avertizare se actualizează după ce producătorul primește raportări, le verifică și pregătește capturi, pe când un e-mail de phishing pleacă în câteva minute spre zeci de mii de adrese. Până la apariția avertismentului oficial, te apără doar regula generală.
Furtul de 86 de milioane de dolari care a declanșat panica
Furtul care a declanșat panica a avut loc pe 9 octombrie 2026, când sute de portofele Ledger cumpărate de la distribuitorul malaezian CryptoBilis au fost golite într-o singură operațiune coordonată. Analistul on-chain Specter a urmărit adresele atacatorilor și a estimat pierderile la peste 86 de milioane de dolari, aproximativ 411 milioane de lei la cursul BNR din 8 octombrie.
Cifrele s-au schimbat de la o zi la alta. Analistul Tanuki42 a pornit de la 72 de milioane de dolari, în timp ce Specter a găsit bani veniți din sute de portofele, pe rețele precum Ethereum, TRON și Bitcoin. Ledger nu a confirmat public o sumă totală, iar unele publicații au vehiculat ulterior valori și mai mari, la fel de neconfirmate.
CryptoBilis se prezenta ca brand Web3 de încredere în Asia de Sud-Est și ca distribuitor autorizat Ledger în Malaezia, vânzând și portofele Trezor, OneKey, Tangem sau SafePal. Ledger i-a cerut să oprească imediat vânzările și livrările. Cumpărătorii din ultimele 90 de zile au fost sfătuiți să nu inițializeze dispozitivul, iar cei care o făcuseră deja, să-și mute fondurile pe un alt aparat Ledger.
Cum funcționa implantul ascuns în dispozitive?
Implantul era o piesă montată în interiorul unor dispozitive Ledger autentice. Citea ce apărea pe ecran în timpul configurării și trimitea datele prin internet mobil. Mecanismul a fost documentat întâi de Mark Karpelès, fostul director general al bursei Mt. Gox, care a publicat pe 8 octombrie, cu o zi înainte de furt, fotografii cu un modul spion legat de afișaj și o cartelă SIM ascunsă.
Laboratorul de securitate al companiei, Ledger Donjon, a desfăcut implantul și a confirmat că acesta putea înregistra fraza de 24 de cuvinte și o putea trimite printr-un eSIM atașat. Pe mulți utilizatori i-a neliniștit mai ales faptul că modificarea scăpa verificării Genuine Check. Explicația cea mai probabilă ține de construcția atacului. Cipul de securitate și sistemul de operare erau originale, așa că verificarea le recunoștea corect, în timp ce implantul stătea alături, conectat la ecran.
În răspunsul publicat pe 15 octombrie, Ledger susține că nu a existat nicio vulnerabilitate în cip, în sistemul de operare sau în serverele proprii. Compania vorbește despre un atac asupra canalului de distribuție, petrecut după ce dispozitivele i-au ieșit din control, și descrie un grup infracțional foarte bine organizat. Timp de mai multe luni, membrii lui ar fi cumpărat aparate originale, le-ar fi deschis, ar fi montat componentele ascunse și le-ar fi repus în circuitul comercial. Tot potrivit Ledger, atacatorii și-au construit o infrastructură proprie pentru colectarea frazelor, golirea portofelelor și spălarea banilor, în care au investit „milioane”.
Fostul director general al CryptoBilis, Arravind Prabu, a scris pe X că firma fusese vândută la începutul anului și că el nu mai avea nicio implicare în operațiuni. Foștii angajați ar fi semnat o clauză de confidențialitate care îi oprea să vorbească despre noul proprietar până pe 19 octombrie. Între timp, contul firmei publicase o postare cu un Lamborghini și pizza, pe care utilizatorii au disecat-o atent după furt.
Protos crede că apropierea acestui termen și descoperirile lui Karpelès i-au făcut pe atacatori să declanșeze operațiunea mai repede. E ipoteza unei publicații, nu concluzia anchetatorilor, însă datele se potrivesc. Implanturile au fost arătate public pe 8 octombrie, iar portofelele au fost golite a doua zi.
Sunt afectate și dispozitivele Ledger vândute în Europa?
Dispozitivele Ledger vândute în Europa nu au fost legate până acum de furt, potrivit producătorului. Pe 14 octombrie, Ledger a anunțat pe contul oficial de X că nu a găsit semne de modificare la aparatele vândute de MediaMarkt în Germania și că în Europa nu a fost raportată nicio pierdere de fonduri cauzată de implanturi.
Teama s-a răspândit totuși dincolo de Asia de Sud-Est în doar câteva zile, după ce utilizatori din Europa, America de Sud și Asia și-au desfăcut dispozitivele și au postat fotografii cu componente suspecte. Cel mai discutat caz european a venit de la un utilizator X care a susținut că a găsit un implant într-un Ledger cumpărat dintr-un magazin MediaMarkt, distribuitor oficial al mărcii. Aparatul nu redirecționase fonduri. Karpelès a mai semnalat implanturi într-un dispozitiv vândut prin LazMall, distribuitor oficial din Filipine, într-un Ledger Stax cumpărat tot de la CryptoBilis și într-unul vândut de Metapod, pe aeroportul din Singapore. Zeci de alți utilizatori care și-au demontat aparatele din precauție au aflat că acestea erau curate.
MediaMarkt a retras toate produsele Ledger din magazine și de pe platformele online. Ledger a trimis echipe să cumpere și să deschidă dispozitive din magazine, inclusiv din Germania, și a verificat mostre din depozite. Oficial, compania a legat furtul doar de CryptoBilis, dar a cerut suspendarea vânzărilor la 23 de distribuitori din Malaezia, Indonezia, Singapore, Thailanda, Filipine, Vietnam și Hong Kong.
Rivalul Trezor și-a redus și el, din precauție, rețeaua de distribuitori și a renunțat la colaborarea cu CryptoBilis, deși spune că nu are nicio dovadă că dispozitivele proprii ar fi fost compromise. Pe rețele au circulat totuși fotografii cu portofele Trezor modificate, cumpărate de pe Facebook Marketplace și TikTok Shop de la vânzători neautorizați. Compania susține că imaginile țin de un caz din 2022, în care falsificatorii schimbaseră complet microcontrolerul. Trezor a avut în 2026 și propriile probleme, cu scurgerea de date de la partenerul logistic ShipMonk, care a expus numele și adresele a peste 80.000 de clienți.
Ce înseamnă asta pentru cine are un Ledger cumpărat în România?
Pentru un utilizator din România, riscul ține aproape în întregime de locul de unde a cumpărat dispozitivul. Cine l-a comandat de pe magazinul oficial Ledger sau de la un distribuitor din lista publicată de producător nu are, după informațiile de până acum, motive de îngrijorare. Altfel stau lucrurile când aparatul a venit de pe OLX, dintr-un grup de Facebook sau de la un vânzător terț de pe un marketplace.
Andrei, din Brașov, a cumpărat în primăvară de pe OLX un Nano X anunțat ca „sigilat, nefolosit, cadou nedorit”, cu 200 de lei sub prețul din magazin. Folia și cutia arătau impecabil. După incident, Ledger le-a reamintit distribuitorilor că dispozitivele returnate nu pot fi revândute în nicio formă, nici măcar dacă par nedesfăcute, iar regula arată destul de clar pe unde se poate strecura riscul. Dacă Andrei își ține banii pe o frază generată pe acel aparat, cel mai prudent ar fi să-și cumpere un dispozitiv dintr-o sursă oficială, să genereze pe el o frază nouă și să-și mute fondurile.
De ce apar escrocii imediat după un incident de securitate?
Escrocii apar imediat după un incident de securitate pentru că frica le face jumătate din treabă. Un om speriat că își poate pierde economiile acționează repede și verifică puțin. Cercetătoarea în securitate Taylor Monahan a avertizat încă din 9 octombrie că panica din jurul furtului îi va împinge pe unii utilizatori spre linkuri de phishing, reclame false în Google și aplicații contrafăcute, chiar în timp ce încearcă să-și pună banii la adăpost.
Cine a primit în ultimii ani un SMS „de la curier” despre un colet blocat sau un e-mail „de la bancă” despre un cont suspendat recunoaște tiparul. Un eveniment real oferă decorul, iar numele unei firme cunoscute și un termen-limită fac restul. Diferența e că, în cazul criptomonedelor, o tranzacție nu poate fi anulată la cererea clientului, așa cum se poate contesta uneori o plată cu cardul.
Ce arată cifrele din România și din Statele Unite?
Directoratul Național de Securitate Cibernetică a numărat 4.975 de incidente de phishing în 2025, față de 2.917 cu un an înainte, o creștere de 70,6%, potrivit raportului anual de activitate publicat pe 14 august 2026. În același an, senzorii instituției au înregistrat peste 7,25 milioane de tentative asociate campaniilor de phishing. DNSC pune creșterea pe seama profesionalizării campaniilor și a folosirii pe scară largă a inteligenței artificiale în pregătirea atacurilor. Raportul mai arată că atacatorii combină tot mai des e-mailul cu aplicațiile de mesagerie și rețelele sociale, iar băncile și firmele de curierat au fost cele mai vizate.
În Statele Unite, raportul anual al centrului FBI pentru plângeri privind infracțiunile online, IC3, a înregistrat pentru 2025 un număr de 181.565 de plângeri legate de criptomonede, cu pierderi raportate de 11,366 miliarde de dolari. Suma reprezintă peste jumătate din pierderile totale din infracțiunile online raportate agenției în acel an. Cele două rapoarte măsoară lucruri diferite și nu se pot compara direct, dar indică aceeași tendință, cu mesaje false tot mai credibile și cu criptomonedele printre țintele preferate.
Breșa din 2020, care încă alimentează escrocheriile
Posesorii de Ledger au mai trecut printr-un asemenea ciclu. În vara lui 2020, baza de date de comerț electronic și marketing a companiei a fost accesată fără drept, iar în decembrie același an datele au ajuns publice pe un forum. Potrivit scrisorii trimise atunci clienților de conducerea Ledger, era vorba de aproximativ un milion de adrese de e-mail și de circa 272.000 de înregistrări cu nume, adresă poștală și număr de telefon.
De atunci, clienții primesc e-mailuri care anunță „dezactivarea” dispozitivului, apeluri de la falși angajați și chiar scrisori tipărite, trimise prin poștă, în care li se cere să scaneze un cod QR și să introducă cele 24 de cuvinte. Lista incidentelor a tot crescut. În decembrie 2023, Connect Kit, o bibliotecă de cod a Ledger folosită de aplicațiile descentralizate, a fost compromisă timp de câteva ore. La începutul lui 2026, date ale unor clienți au ajuns la terți printr-o breșă la partenerul de comerț electronic Global-e, iar compania este acum ținta unui proces de 500 de milioane de dolari pentru seria de scurgeri de date.
Pentru atacatori, o asemenea istorie înseamnă o bază de date gata făcută. Cine primește acum e-mailul despre spyware-ul din Malaezia se află, foarte probabil, pe o listă care circulă de ani buni. Campania nouă îi schimbă doar povestea de fundal.
Cum arată o actualizare de firmware Ledger adevărată?
O actualizare de firmware Ledger adevărată se face numai din aplicația oficială Ledger Wallet, fosta Ledger Live, descărcată de pe ledger.com, și se confirmă pe ecranul dispozitivului. În niciun moment nu ți se cere fraza de recuperare. Firmware-ul este programul intern al dispozitivului, ceva asemănător cu sistemul de operare al unui telefon, pe care producătorul îl actualizează periodic cu funcții noi și remedieri de securitate.
Concret, deschizi aplicația instalată pe calculator sau pe telefon, conectezi dispozitivul, îl deblochezi cu codul PIN și intri în secțiunea dedicată aparatului. Aplicația face singură verificarea de autenticitate și îți arată dacă a apărut o versiune nouă. Dacă accepți, dispozitivul îți cere confirmarea pe propriul ecran, după care actualizarea rulează. Totul se petrece între aplicație și aparat, fără să tastezi vreun cuvânt din frază.
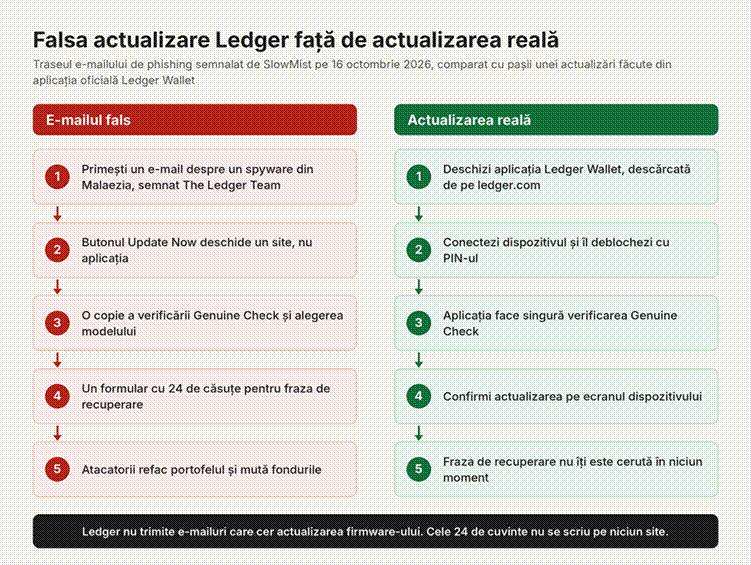
Traseul e-mailului de phishing, comparat cu o actualizare făcută din aplicația oficială. Ilustrație realizată pe baza descrierilor SlowMist și a regulilor publicate de Ledger.
Comparația cea mai la îndemână pentru un cititor din România este cea cu banca. Nicio bancă nu îți cere PIN-ul cardului pe e-mail, oricât de urgentă ar părea problema, iar ANAF nu îți cere datele cardului prin SMS. Fraza de recuperare e mai sensibilă decât PIN-ul și parola de internet banking la un loc, pentru că odată ce ai dat-o nu mai există niciun call center care să blocheze ceva.
Cum recunoști falsa actualizare de firmware?
Primul indiciu e chiar canalul prin care vine mesajul. Ledger spune explicit că nu trimite e-mailuri pentru actualizarea firmware-ului, așa că un astfel de mesaj poate fi considerat fals înainte să-l citești până la capăt. Apoi contează adresa expeditorului. Ledger folosește pentru e-mail domeniile ledger.com, ledger.fr, ledgerwallet.com și ledger.zendesk.com, în timp ce escrocii aleg variante care diferă printr-o literă, ca „legder” sau „ledqer”, ori adrese lungi care încep cu ledger.com și se termină cu alt domeniu.
Dacă ai trecut de aceste semnale, te poate opri comportamentul paginii. Un site care pretinde că îți actualizează firmware-ul fără să-ți ceară nicio confirmare pe ecranul dispozitivului nu actualizează, de fapt, nimic. Iar când apare un formular cu 24 de căsuțe goale, închizi fila, oricât de convingători ar fi fost pașii de dinainte.
Același e-mail, două deznodăminte
Mihaela, contabilă în Cluj-Napoca, ține pe un Ledger Nano X economiile în bitcoin strânse din 2021. Joi dimineață găsește în inbox mesajul despre spyware. A citit și ea știrile din ultimele zile, așa că primul impuls e să apese butonul. Dacă o face, ajunge pe o pagină care seamănă cu aplicația pe care o folosește de patru ani, își alege modelul, urmărește o bară de progres și dă, la final, de căsuțele pentru cele 24 de cuvinte. La scurt timp după ce le completează, un program automat al atacatorilor îi poate goli portofelul.
Varianta corectă durează la fel de puțin. Mihaela închide e-mailul, deschide aplicația Ledger Wallet pe care o are deja pe laptop, conectează dispozitivul și vede că firmware-ul e la zi. Raportează mesajul, apoi îl șterge. Între cele două scenarii stă o singură regulă, pe care Ledger o repetă pe pagina sa oficială. Fraza de recuperare nu are ce căuta într-un calculator.
Ce faci dacă ai introdus deja cele 24 de cuvinte?
Dacă ai introdus deja cele 24 de cuvinte pe o pagină falsă, pornește de la ideea că fraza este compromisă și mută fondurile cât mai repede. Atacatorii folosesc programe care golesc portofelele automat, dar nu întotdeauna pe loc. În cazul din 9 octombrie, unele portofele au fost golite la săptămâni după ce frazele fuseseră capturate, așa că o reacție rapidă îți poate salva banii.
Primul lucru de făcut este transferul fondurilor pe o frază nouă, generată pe un dispozitiv cumpărat dintr-o sursă oficială. Dacă nu ai un astfel de aparat la îndemână, poți muta temporar banii într-un portofel creat de la zero sau într-un cont de exchange pe care îl controlezi, până când îți procuri unul. Vechea frază nu mai trebuie folosită niciodată, nici în altă aplicație, nici păstrată ca rezervă.
După ce banii sunt la adăpost, strânge dovezile. Păstrează e-mailul cu antetele complete, adresa paginii false, capturile de ecran și identificatorii eventualelor tranzacții suspecte. Incidentul se raportează la DNSC, la numărul gratuit 1911 sau pe platforma națională de raportare PNRISC, iar e-mailul fals poate fi trimis echipei Ledger la phishing@ledger.fr. Dacă ai pierdut deja bani, depune și o plângere penală la Poliția Română, la secție sau online.
DNSC are un rol tehnic de analiză și alertare și nu face cercetare penală, așa că raportarea la directorat nu ține locul plângerii la poliție. E bine să le faci pe amândouă. Prima îi ajută pe specialiști să avertizeze alți utilizatori, iar a doua deschide calea unei anchete și a unei eventuale cereri de înghețare a fondurilor, dacă acestea ajung pe o platformă care colaborează cu autoritățile.
Când fondurile au plecat deja
Șansele de a recupera banii după golirea unui portofel sunt mici, iar asta trebuie spus direct. Fondurile trec de obicei repede prin mai multe adrese și servicii de schimb și pot fi blocate doar dacă ajung la o platformă reglementată. Ledger spune că lucrează cu autoritățile și cu comunitatea de securitate pentru a urmări banii furați pe 9 octombrie, dar nu a anunțat despăgubiri.
În această etapă apare adesea a doua capcană. Victimele sunt contactate de persoane care se prezintă drept detectivi blockchain, avocați sau angajați ai unor instituții și promit recuperarea banilor în schimbul unui avans. DNSC a avertizat explicit că nu sună pe nimeni ca să-i ofere recuperarea sumelor pierdute, iar orice ofertă de felul acesta, venită fără să o fi cerut, trebuie tratată ca o nouă tentativă de fraudă.
Escrocul care a fost el însuși jefuit
Printre cele mai mari victime ale furtului din 9 octombrie s-a numărat chiar un escroc. Firma de analiză blockchain Chainalysis a arătat că peste 60 de bitcoini, în jur de 4,8 milioane de dolari, au fost scoși din trei dispozitive Ledger compromise, care aparțineau operatorului unei înșelătorii de tip „task scam”.
În această schemă, oamenii sunt plătiți la început ca să simuleze vânzări și recenzii pentru produse reale. La un moment dat, în cont apare un „sold negativ”, iar victima e convinsă să depună bani ca să-și poată retrage câștigurile. Oferte asemănătoare circulă și în România, pe WhatsApp sau Telegram, sub forma unor „joburi de acasă” plătite pentru like-uri, recenzii sau „comenzi de test”. Banii ajunseseră pe dispozitivele compromise cu numai trei săptămâni înainte de golire.
Directorul general al Ledger, Pascal Gauthier, a redistribuit pe X postarea Chainalysis, iar reacțiile au fost dure. Unii utilizatori i-au reproșat lipsa de autocritică, alții i-au cerut demisia, iar un comentariu a mers până la a spune că firma ar merita să dea faliment.
Lansarea unui produs nou chiar în acea săptămână a înrăutățit lucrurile. Pe 15 octombrie, la șase zile după furt, Ledger a prezentat Atom, un dispozitiv cu Android care arată ca un telefon, dar nu poate da apeluri și nici trimite SMS-uri. Costă 849 de dolari, în jur de 4.060 de lei, și folosește un eSIM limitat la date mobile. Ironia e greu de ratat, pentru că și implantul din aparatele golite își trimitea datele tot printr-o conexiune mobilă.
Ce schimbă Ledger în lanțul de distribuție?
Ledger a impus distribuitorilor autorizați reguli mai stricte, aplicabile imediat după incident. Dispozitivele nu mai stau pe rafturi sau în vitrine, ci rămân în depozitul magazinului și sunt aduse doar în momentul cumpărării. Aparatele returnate nu mai pot fi revândute în nicio formă, chiar dacă par nedesfăcute, iar orice reclamație a unui client despre un produs neobișnuit trebuie raportată rapid.
Compania spune că lucrează și la măsuri care să blocheze acest tip de atac chiar la nivelul produsului și că va publica mai târziu o analiză tehnică detaliată, pe care o va pune la dispoziția celorlalți producători. Până atunci, o bună parte din apărare rămâne în grija utilizatorului.
Obiceiurile care reduc riscul
Regula de bază sună banal, dar contează cel mai mult. Portofelul hardware se cumpără doar din magazinul oficial al producătorului sau de la un distribuitor aflat pe lista lui, chiar dacă pe OLX același model costă cu câteva sute de lei mai puțin. Ambalajul intact nu garantează nimic, fiindcă sigiliile și foliile pot fi refăcute. Un semn clar de alarmă este dispozitivul care vine cu fraza de recuperare deja tipărită sau completată pe cartonaș, pentru că un aparat legitim generează fraza abia la prima pornire, în fața ta.
Cine ține sume mari poate folosi un portofel multi-semnătură, care cere semnăturile mai multor dispozitive înainte ca fondurile să se miște. Într-o configurație 2 din 3, cu aparate de la producători diferiți, un singur dispozitiv compromis nu ajunge pentru golirea portofelului. Configurarea cere mai multă atenție, în schimb siguranța banilor nu mai depinde de un singur obiect. Celelalte obiceiuri de bază sunt adunate în materialul despre cum să îți securizezi criptomonedele împotriva furtului.
Un atac de milioane și o capcană ieftină
Furtul de 86 de milioane de dolari a fost un atac sofisticat, pregătit luni de zile și finanțat cu milioane. Falsa actualizare de firmware e cu totul altceva, un e-mail ieftin, trimis în masă, care funcționează doar dacă destinatarul se grăbește. Primul atac nu putea fi oprit de un utilizator care își cumpărase dispozitivul de la un distribuitor oficial. Pe al doilea îl poate opri oricine, în câteva secunde, dacă ține minte că niciun proces legitim nu are nevoie de cele 24 de cuvinte.
Într-o țară în care DNSC a numărat aproape 5.000 de incidente de phishing într-un singur an, regula se aplică la fel de bine mesajelor care par să vină de la bancă, de la curier sau de la ANAF. Câteva minute de verificare, făcute din aplicația oficială și nu din linkul primit, sunt de obicei suficiente ca planul atacatorului să eșueze.
Întrebări frecvente despre falsa actualizare Ledger
Genuine Check este verificarea prin care aplicația Ledger confirmă că cipul de securitate și sistemul de operare ale dispozitivului sunt originale. Implantul din acest caz era o componentă în plus, legată de ecran, care nu modifica cipul, așa că verificarea a raportat corect un cip autentic. Din acest motiv, testul nu poate garanta singur că nimeni nu a umblat în carcasă.
Pentru majoritatea utilizatorilor, nu. Deschiderea carcasei poate deteriora aparatul, iar Karpelès a constatat că multe dispozitive desfăcute de teamă erau curate. Dacă ai dubii serioase despre proveniență, e mai sigur să muți fondurile pe o frază nouă, generată pe un dispozitiv cumpărat direct de la producător.
Ledger publică lista distribuitorilor autorizați pe magazinul său oficial, cu filtre pe continente și țări. Dacă magazinul de la care vrei să cumperi nu apare acolo, comanda directă de pe site-ul producătorului rămâne cea mai sigură variantă. Anunțurile de pe OLX sau din grupurile de Facebook nu fac parte din nicio rețea oficială, oricât de bine ar arăta produsul în poze.
Nu. Ledger spune că nu contactează utilizatorii prin telefon, SMS, WhatsApp, Telegram sau scrisori poștale și că nu trimite mesaje directe pe rețelele sociale. Compania comunică doar prin e-mail și prin conturile oficiale, iar orice alt tip de contact trebuie tratat ca tentativă de fraudă.
Nu răspunzi și nu deschizi linkurile. Îl poți trimite la phishing@ledger.fr și îl poți raporta la DNSC, apoi îl ștergi. Faptul că ai primit mesajul arată că adresa ta circulă deja în liste folosite de atacatori, așa că e bine să activezi autentificarea în doi pași pe exchange-urile și serviciile legate de același e-mail.
Trezor spune că nu are dovezi că dispozitivele sale au fost compromise, dar și-a redus din precauție rețeaua de distribuitori, iar în trecut au circulat și aparate Trezor falsificate, vândute de comercianți neautorizați. Cazul de față a scos la iveală o problemă a canalului de vânzare, iar regula sursei oficiale se aplică oricărui portofel hardware, indiferent de marcă.
Ledger Atom este un dispozitiv nou cu Android, prezentat pe 15 octombrie 2026, care arată ca un telefon, dar nu poate da apeluri sau trimite SMS-uri și folosește un eSIM doar pentru date. Costă 849 de dolari. Nu are legătură tehnică cu furtul, însă lansarea lui la șase zile după incident a fost criticată dur pe rețelele sociale.