
O tranzacție pe blockchain nu are buton de anulare. Banca îți poate bloca un card furat și îți poate întoarce o plată contestată, pe când o semnătură făcută cu cheia ta privată rămâne valabilă chiar dacă ai dat-o păcălit sau pe jumătate adormit. Tot ce urmează pleacă de la acest detaliu incomod.
Ca să îți securizezi criptomonedele împotriva furtului, ține sumele importante într-un portofel hardware și păstrează fraza de recuperare doar offline, pe hârtie sau pe metal. Protejează conturile de exchange cu passkey sau cheie fizică în loc de SMS și verifică pe ecranul dispozitivului fiecare adresă și fiecare semnătură. Despre cât deții, mai bine nu vorbi public.
De ce se fură criptomonedele mai ușor decât banii din bancă?
Criptomonedele se fură ușor pentru că cine are cheia privată are și banii, iar transferul nu poate fi întors de nimeni. Nu ai un ghișeu la care să reclami și nici o perioadă în care plata stă în așteptare. Într-un fel, deții numerar digital, comod și la fel de greu de recuperat ca o bancnotă scăpată pe stradă.
Potrivit analizei Chainalysis despre furturile din 2025, în acel an au fost sustrase criptoactive de peste 3,4 miliarde de dolari, cu date strânse până la începutul lunii decembrie. Aceeași analiză numără aproximativ 158.000 de incidente în care au fost compromise portofele personale. Victimele distincte au fost cel puțin 80.000, iar paguba lor s-a ridicat la circa 713 milioane de dolari.
Pe mine mă pune pe gânduri a doua cifră. Atacurile asupra platformelor mari ajung în titluri, însă zeci de mii de oameni obișnuiți au rămas fără monede din propriul portofel. De multe ori totul a pornit de la un click sau de la o semnătură dată în grabă.
Furtul propriu-zis și înșelăciunea nu sunt același lucru
Internet Crime Complaint Center (IC3), structura Biroului Federal de Investigații al Statelor Unite (FBI) care primește sesizările de fraudă online, consemnează în raportul pentru 2025 181.565 de plângeri legate de criptomonede. Pierderile raportate ajung la 11,366 miliarde de dolari. Cea mai mare parte vine din fraude de investiții, adică din situații în care victima trimite singură banii, convinsă că face o afacere bună.
Diferența contează pentru că apărarea e alta. Împotriva furtului te ajută tehnica, adică dispozitive potrivite și copii de siguranță făcute cum trebuie. Împotriva înșelăciunii te ajută doar răbdarea de a verifica și obiceiul de a nu te grăbi când cineva te presează.
Granița dintre cele două rămâne, totuși, subțire. Un mesaj fals de la „suport” începe ca o înșelăciune și se termină cu un portofel golit.
Exchange sau portofel propriu, unde îți ții criptomonedele și cine are cheile
Primul lucru de lămurit este cine controlează cheile private. Dacă monedele stau pe un exchange, cheile sunt la platformă și tu ai doar o creanță față de ea. Dacă stau într-un portofel al tău, cheile sunt la tine, împreună cu toată răspunderea.
Niciuna dintre variante nu e greșită în sine. Un exchange e comod pentru tranzacționat și pentru sume pe care le miști des. Pentru economii de care nu vrei să te atingi luni întregi, eu aș alege fără ezitare portofelul propriu.
Vorba „not your keys, not your coins” s-a răspândit după prăbușirea platformei japoneze Mt. Gox, care a anunțat în 2014 pierderea a aproximativ 850.000 de bitcoini. De atunci industria s-a maturizat mult, dar platformele mari au rămas ținte pe măsură. Într-un anunț public, FBI a atribuit unor actori nord-coreeni furtul de aproximativ 1,5 miliarde de dolari de la Bybit, din 21 februarie 2025, cel mai mare din istoria domeniului.
Mai aproape de zilele noastre, Bitget a anunțat că pe 24 septembrie 2026 i-au fost sustrase circa 387,5 milioane de dolari din portofelele hot și warm, adică cele conectate, folosite pentru operațiunile curente (cronologia incidentului, pe Decrypt). În ambele cazuri clienții nu au rămas cu paguba: Bybit a comunicat că a acoperit integral golul, iar Bitget a spus că suportă pierderea din fondul propriu de protecție. La Bitget, totuși, retragerile au stat suspendate câteva zile. Dacă aveai nevoie de bani chiar atunci, faptul că erau „în siguranță” te încălzea prea puțin.
Ce îți garantează un exchange autorizat în Uniunea Europeană?
Regulamentul (UE) 2023/1114 privind piețele criptoactivelor, cunoscut ca MiCA, obligă furnizorii de servicii de custodie să țină activele clienților separat de ale lor. Articolul 75 îi face răspunzători pentru pierderea criptoactivelor sau a mijloacelor de acces, atunci când incidentul le poate fi atribuit, în limita valorii de piață din momentul pierderii. Perioada de tranziție prevăzută de regulament a expirat la 1 iulie 2026, așa că platformele care servesc clienți din UE trebuie să aibă acum autorizație.
Sună liniștitor și chiar este un progres. Numai că răspunderea aceasta acoperă incidentele platformei, nu și situația în care cineva intră în contul tău cu parola ta, ghicită sau furată. Partea aceea rămâne treaba ta.
Portofelele hot, bune pentru sume de buzunar
Un portofel hot este o aplicație pe telefon sau o extensie de browser care ține cheile pe un dispozitiv conectat la internet. E practic pentru plăți mici și pentru aplicații descentralizate, dar moștenește toate slăbiciunile telefonului sau ale laptopului pe care stă.
Regula mea e simplă: în portofelul hot țin cât aș ține în portofelul din buzunar. Restul stă offline. Sună excesiv de prudent, știu, până în ziua în care îți amintești că ai instalat ceva dubios pe același calculator.
Dacă folosești extensii de browser, fă-ți un profil de browser separat, fără alte extensii, folosit doar pentru crypto. Pare o fiță. Numai că o extensie aparent nevinovată, instalată pentru cu totul altceva, poate citi ce se întâmplă în paginile pe care le deschizi.
Cum configurezi corect un portofel hardware?
Un portofel hardware este un dispozitiv mic care generează și păstrează cheile private într-un mediu izolat și semnează tranzacțiile fără să le scoată vreodată din el. Calculatorul vede doar semnătura, așa că un virus de pe laptop nu are ce cheie să fure.
Dispozitivul costă de la câteva sute de lei în sus, în funcție de model. Raportat la ce protejează, mi se pare cea mai ieftină asigurare din tot domeniul. Configurarea durează cam o jumătate de oră și se face fără grabă, în ordinea de mai jos.
- Cumpără dispozitivul direct de la producător sau de la un distribuitor autorizat, niciodată la mâna a doua.
- Verifică ambalajul și refuză orice dispozitiv care vine cu o frază de recuperare gata tipărită.
- Instalează aplicația oficială pornind de la adresa tastată de mână, nu dintr-o reclamă din motorul de căutare.
- Lasă dispozitivul să genereze fraza de recuperare și scrie-o de mână, în ordine, verificând fiecare cuvânt.
- Setează un PIN pe care nu îl folosești nicăieri altundeva.
- Trimite întâi o sumă mică, șterge dispozitivul, refă-l din fraza notată și abia apoi mută restul.
Ultimul pas e cel pe care lumea îl sare, deși tocmai el îți arată dacă ai o copie de siguranță care funcționează. E mult mai plăcut să descoperi un cuvânt scris greșit când în portofel sunt 50 de lei decât peste trei ani, când nu mai știi nici cum arăta cutia.
După configurare, obișnuiește-te să citești ecranul dispozitivului, nu pe cel al calculatorului. Adresa și suma afișate pe ecranul mic sunt cele care vor fi semnate cu adevărat. Dacă diferă de ce vezi în aplicație, anulezi și cauți cauza înainte de orice altceva.
Actualizările de firmware se fac doar din aplicația oficială. Un dispozitiv legitim nu îți cere niciodată să tastezi fraza de recuperare pe calculator sau pe telefon. Când vezi o asemenea cerere, ai de-a face cu o imitație.
Fraza de recuperare, singurul lucru pe care nu ai voie să îl arăți nimănui
Fraza de recuperare este un șir de 12 până la 24 de cuvinte din care se pot reconstrui toate cheile portofelului, pe orice dispozitiv compatibil. Cine o vede are acces complet la fonduri, fără PIN și fără dispozitivul tău.
Formatul vine din standardul BIP-39 (Bitcoin Improvement Proposal 39), care folosește o listă fixă de 2.048 de cuvinte în limba engleză. Tocmai pentru că e un standard, fraza ta funcționează și în portofele făcute de alți producători. E un avantaj pentru tine și, în aceeași măsură, pentru cine ți-o găsește.
De aici vine regula de bază: fraza nu ajunge niciodată pe un dispozitiv conectat la internet. Asta înseamnă fără poze cu telefonul și fără notițe salvate în cloud sau trimise pe e-mail „ca să fie”. Nimeni care lucrează la un exchange sau la un producător de portofele nu are vreun motiv legitim să ți-o ceară.
Hârtie, metal și două locuri diferite
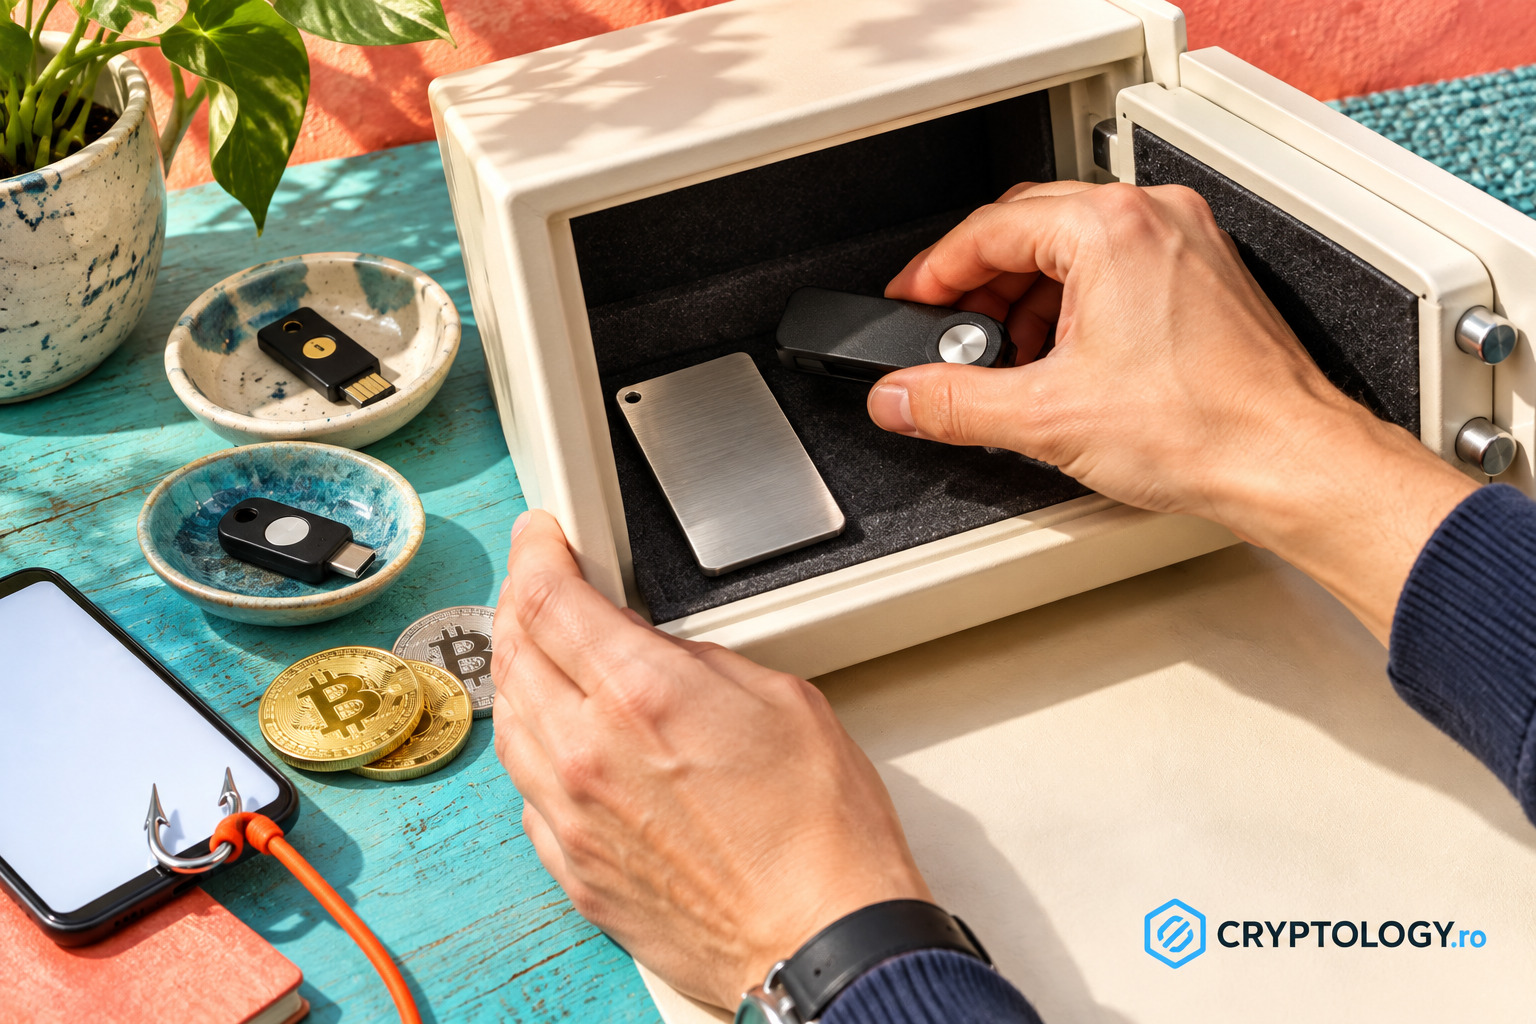
Hârtia e suficientă pentru început, cu condiția să scrii citeț și să o ții ferită de umezeală. Pentru sume mai mari, o plăcuță de oțel în care cuvintele sunt ștanțate sau gravate rezistă la incendiu și la inundație. Sunt lucruri la care nu te gândești până nu se sparge o țeavă la vecinul de deasupra.
Două copii în două locuri diferite acoperă cele mai multe scenarii. Una acasă, într-un loc discret, și una la cineva de încredere sau într-o casetă de valori. Mai multe copii înseamnă mai multe șanse să fie găsite de cine nu trebuie, așa că eu m-aș opri la două.
Passphrase și multisig, pentru sume care contează
Un passphrase este un cuvânt sau o propoziție aleasă de tine, adăugată peste fraza de recuperare, care deschide un portofel complet diferit. Cineva care îți găsește cele 24 de cuvinte, dar nu știe passphrase-ul, vede doar portofelul de bază, eventual cu o sumă mică lăsată acolo intenționat.
Are și un revers. Dacă uiți passphrase-ul, nimeni nu îl poate reseta, nici producătorul și nici vreun serviciu de recuperare. Trebuie notat și el, separat de frază.
Multisig duce ideea mai departe: portofelul cere, de exemplu, două semnături din trei chei ținute în locuri diferite. O singură cheie furată sau pierdută nu mai e o catastrofă. Schema e mai greu de administrat și aș recomanda-o abia de la sume pentru care, în lumea obișnuită, ai merge la notar.
Cum îți protejezi contul de pe exchange?
Contul de exchange se apără cu o parolă unică, generată de un manager de parole, și cu un al doilea factor care nu poate fi interceptat, adică passkey sau cheie fizică de securitate. Codurile primite prin SMS sunt varianta cea mai slabă și ar trebui dezactivate acolo unde platforma permite.
Motivul se numește SIM swap. Un atacator convinge operatorul de telefonie să îți mute numărul pe o cartelă a lui, iar din acel moment codurile tale ajung la el. O aplicație de autentificare e un pas înainte, însă codul ei poate fi tastat, din neatenție, pe o pagină falsă.
Passkey-urile și cheile fizice bazate pe standardul FIDO2 rezolvă exact această problemă, pentru că sunt legate de adresa reală a site-ului. Pe o pagină de phishing pur și simplu nu funcționează, oricât de bine ar arăta copia.
Mai sunt două setări pe care le-aș activa din prima zi. Lista de adrese de retragere aprobate, cu o întârziere de 24 de ore pentru orice adresă nouă, îți dă timp să reacționezi dacă cineva intră în cont. Codul anti-phishing, acel cuvânt ales de tine care apare în fiecare e-mail autentic al platformei, te ajută să recunoști mesajele false dintr-o privire.
Nu uita nici de e-mail. Adresa cu care te-ai înregistrat e ușa din spate a contului, fiindcă pe acolo se resetează parola. Eu aș folosi o adresă separată, doar pentru conturile financiare, protejată la rândul ei cu passkey.
Și încă un lucru, care ține mai mult de bun-simț decât de tehnică. Programele piratate sunt canalul clasic prin care ajunge pe calculator malware-ul care fură parole și sesiuni salvate în browser. Un calculator pe care rulezi așa ceva nu are ce căuta lângă banii tăi.
Capcanele prin care îți golești singur portofelul crypto
Un portofel personal poate fi golit cu acordul tehnic al proprietarului, care aprobă o tranzacție fără să înțeleagă ce conține. Atacatorul nu sparge nimic, doar te convinge să apeși pe buton. De aceea un portofel hardware te apără de viruși, dar nu și de propria semnătură.
Aprobările de tokenuri și semnăturile oarbe
Când folosești o aplicație descentralizată, îi dai adesea voie unui smart contract să îți mute tokenurile. Multe aplicații cer din oficiu o aprobare nelimitată, care rămâne valabilă și după ce ai închis pagina. Dacă acel contract e rău intenționat sau e compromis mai târziu, îți poate lua tokenurile fără nicio altă semnătură din partea ta.
Soluția e plictisitoare și eficientă: aprobi doar suma de care ai nevoie și revoci periodic permisiunile vechi, din exploratorul de blockchain sau dintr-un instrument dedicat. Iar dacă portofelul îți arată un șir de caractere de neînțeles și îți cere să semnezi, oprește-te. Practica se numește blind signing și e echivalentul semnării unui contract cu ochii închiși.
Nici profesioniștii nu sunt feriți. Bybit a explicat după atacul din februarie 2025 că semnatarii portofelului au aprobat o tranzacție care arăta normal în interfață, deși conținutul real fusese modificat. Dacă i se poate întâmpla unei echipe cu proceduri, ți se poate întâmpla și ție într-o seară de duminică.
Adresele otrăvite și clipboardul deturnat
Address poisoning mizează pe faptul că nimeni nu citește o adresă întreagă. Atacatorul îți trimite o tranzacție de valoare zero de pe o adresă care seamănă cu una folosită de tine, cu aceleași caractere la început și la sfârșit. Data viitoare când copiezi adresa din istoric, sunt șanse să o iei pe a lui.
Varianta cu malware e și mai directă: un program care stă pe calculator și înlocuiește orice adresă copiată cu adresa hoțului. Apărarea e aceeași în ambele cazuri. Păstrezi adresele folosite des în agenda portofelului și compari, pe ecranul dispozitivului hardware, mai mult decât primele și ultimele patru caractere.
Falsul suport tehnic și aplicațiile clonate
Nimeni de la suport nu te caută primul în mesaje private. Dacă ai pus o întrebare într-un grup public și în două minute îți scrie un „agent” amabil, pleacă de la premisa că e un escroc. Conversația se termină de regulă cu rugămintea de a „valida portofelul” prin introducerea frazei de recuperare.
La fel de periculoase sunt aplicațiile clonate și reclamele plătite care apar deasupra rezultatului real în motorul de căutare. Scrie adresa de mână o singură dată și pune-o la favorite după ce ai verificat-o. După scurgerea bazei de date cu clienți Ledger din 2020, cumpărătorii au primit multă vreme e-mailuri și chiar scrisori false, ceea ce spune destul despre cât de răbdători sunt atacatorii.
Securitatea fizică a deținătorilor de criptomonede și rolul discreției
Protecția digitală nu ajută dacă cineva află unde locuiești și cât deții. Atacurile fizice asupra deținătorilor de criptomonede, numite în jargon wrench attacks, au ajuns la un record de 58 de milioane de dolari în 2025, iar în prima jumătate a lui 2026 au depășit deja 30 de milioane, potrivit raportului Chainalysis din august 2026.
Același raport arată că 37% dintre incidentele din acest an au fost tâlhării la domiciliu. Franța conduce clasamentul, cu 30 de cazuri cunoscute public până la jumătatea anului. Chainalysis consideră că explicația cea mai probabilă sunt datele personale compromise.
Ce rezultă de aici e banal și greu de respectat: nu spune nimănui cât ai. Fără capturi de ecran cu portofoliul pe rețelele sociale și fără discuții despre profit la masa de Crăciun. Oamenii vorbesc mai departe fără răutate, iar informația ajunge unde nu te aștepți.
Când comanzi un portofel hardware, gândește-te și la adresa de livrare. Un locker sau adresa de la birou spune mai puțin despre tine decât ușa apartamentului. Bazele de date ale magazinelor se mai scurg, iar o listă cu oameni care au cumpărat dispozitive pentru criptomonede e exact ce caută un hoț.
Passphrase-ul și multisigul ajută și aici. Un portofel de bază cu o sumă modestă e ceva ce poți ceda sub presiune. O schemă în care a doua cheie se află în alt oraș face imposibilă o golire pe loc, oricât de convingător ar fi cel din fața ta.
Ce faci în prima oră după un furt de criptomonede?
Dacă bănuiești că portofelul a fost compromis, mută imediat ce a mai rămas într-un portofel nou, creat cu o frază de recuperare nouă, pe un dispozitiv curat. Abia după aceea te ocupi de investigație, pentru că fiecare minut cântărește mai mult decât înțelegerea exactă a celor întâmplate.
Revocă apoi aprobările de tokenuri de pe adresa veche și schimbă parolele conturilor legate de ea, începând cu e-mailul. Notează identificatorul fiecărei tranzacții suspecte și adresa de destinație. Sunt exact datele pe care ți le va cere oricine încearcă să te ajute.
Dacă fondurile au ajuns la un exchange cunoscut, scrie-i imediat echipei de conformitate a platformei, cu toate detaliile. Uneori contul destinatar poate fi blocat înainte ca banii să plece mai departe. Nu e o garanție, dar e singura fereastră realistă de recuperare.
În România, depune plângere la poliție și raportează incidentul la Directoratul Național de Securitate Cibernetică (DNSC), care are linia telefonică 1911. Apoi pregătește-te pentru al doilea val, cel al „specialiștilor în recuperare” care te găsesc singuri și cer un avans. De cele mai multe ori este aceeași escrocherie, a doua oară.
Ce se întâmplă cu criptomonedele tale dacă tu nu mai poți ajunge la ele?
O securitate atât de bună încât nici familia ta nu mai poate accesa fondurile este tot o pierdere, doar că amânată. Planul de acces pentru moștenitori face parte din securizare la fel de mult ca portofelul hardware.
Nu trebuie să dai nimănui fraza de recuperare cât trăiești. E de ajuns o scrisoare, ținută alături de actele importante, care spune unde se află dispozitivul și copiile frazei și pe cine să sune familia pentru ajutor tehnic. Fără ea, cei rămași nici nu vor ști că au ceva de căutat.
Multisigul se potrivește bine și aici. O cheie la tine, una la partenerul de viață și una la un avocat, cu regula că sunt necesare două, înseamnă că nimeni nu poate muta singur fondurile. În același timp, monedele nu rămân blocate pentru totdeauna dacă una dintre chei dispare.
Mai e ceva ce aș trece în calendar: o verificare a întregului sistem, o dată pe an. Te uiți dacă hârtia mai e lizibilă și dacă dispozitivul pornește cu firmware-ul la zi. Treci apoi prin aprobările vechi, pe care le revoci, și prin parola de e-mail, care ar trebui să fi rămas unică. Durează mai puțin decât o inspecție tehnică la mașină și, spre deosebire de ea, nu te obligă nimeni să o faci.
Întrebări frecvente despre securitatea criptomonedelor
Pentru sume mici, da, cu condiția ca telefonul să aibă sistemul de operare la zi și aplicații instalate doar din magazinul oficial. Un telefon modern e de regulă mai bine izolat decât un laptop pe care se instalează de toate. Rămâne însă un dispozitiv conectat permanent, pe care îl poți pierde sau care poate fi infectat, așa că economiile serioase nu au ce căuta acolo.
Rareori, și aproape niciodată prin forțe proprii. Tranzacțiile sunt publice și pot fi urmărite, iar dacă fondurile ajung la o platformă care cooperează cu autoritățile, apare șansa unei înghețări. Pentru o victimă individuală șansele rămân mici, motiv pentru care prevenția cântărește mult mai mult decât orice plan de recuperare.
Monedele tale nu sunt în dispozitiv și nici la producător, sunt pe blockchain. Cu fraza de recuperare în format BIP-39 le poți restaura într-un portofel compatibil făcut de altă companie. Verifică totuși din timp, în documentația producătorului, ce standard folosește, ca să nu cauți informația când ești deja sub presiune.
Eu nu aș face-o. Un manager de parole este foarte bun pentru parole, dar rămâne un software conectat la internet, sincronizat între dispozitive. Fraza de recuperare e genul de secret care nu ar trebui să atingă vreodată o tastatură, deci pentru ea rămâne hârtia sau metalul.
Un reper rezonabil este momentul în care pierderea te-ar durea cu adevărat, indiferent de cifră. Dispozitivele de intrare în gamă costă câteva sute de lei, deci pragul vine repede. Dacă deții crypto cât câteva salarii și totul stă încă într-o extensie de browser, aș zice că ai amânat deja prea mult.
Ajută la igiena generală, dar nu rezolvă problemele descrise aici. Un VPN ascunde adresa IP, nu te oprește să semnezi o tranzacție malițioasă, iar un antivirus prinde o parte din malware, nu tot. Niciunul nu poate înlocui obiceiul de a verifica pe ecranul dispozitivului ce anume aprobi.
Pornește întotdeauna de la site-ul producătorului, a cărui adresă ai verificat-o din cel puțin două surse independente, și urmează linkul de acolo către magazinul de aplicații. Uită-te la numele dezvoltatorului și la vechimea aplicației, pentru că numărul de descărcări și recenziile pot fi falsificate. Dacă aplicația îți cere fraza de recuperare a unui portofel hardware, închide-o, oricât de oficial ar arăta.
Da, și e una dintre cele mai ieftine măsuri. Ții un portofel pentru păstrare, care nu se conectează la nicio aplicație, și unul pentru experimentat cu aplicații descentralizate, în care lași doar ce ești dispus să pierzi. Dacă semnezi ceva greșit cu al doilea, primul rămâne neatins.